Sự phát triển mạnh mẽ của công nghệ hạt nhân trên quy mô toàn cầu mang lại những lợi ích to lớn trong lĩnh vực năng lượng, y tế, công nghiệp và nông nghiệp. Tuy nhiên, sự phổ biến của vật liệu hạt nhân và vật liệu phóng xạ cũng làm nảy sinh những rủi ro phi truyền thống, đòi hỏi một hệ thống kiểm soát và bảo vệ nhiều tầng. Cơ quan Năng lượng nguyên tử quốc tế (IAEA) đóng vai trò là hạt nhân trung tâm trong việc định hình, kiến tạo và duy trì các chuẩn mực quốc tế về an ninh hạt nhân. Khác với an toàn hạt nhân – vốn tập trung vào việc ngăn ngừa các tai nạn vô ý do lỗi hệ thống, sai sót của con người hoặc thảm họa thiên nhiên, an ninh hạt nhân là việc đối phó trực tiếp với các hành vi có chủ đích của con người. Theo định nghĩa của IAEA, mục tiêu của an ninh hạt nhân quốc gia là bảo vệ con người, tài sản, xã hội và môi trường khỏi những hậu quả nguy hại phát sinh từ sự cố an ninh hạt nhân, bao gồm các hành vi trộm cắp, phá hoại, hoặc buôn lậu vật liệu ngoài tầm kiểm soát của cơ quan quản lý.
Trong triết lý của IAEA, an ninh hạt nhân không tồn tại độc lập mà là một phần không thể tách rời của khuôn khổ tích hợp 3S, bao gồm An toàn (Safety), An ninh (Security), và Thanh sát (Safeguards). Việc tích hợp 3S là yêu cầu sống còn bởi bất kỳ sự thiên lệch nào cũng có thể dẫn đến những xung đột kỹ thuật; ví dụ, một cánh cửa thoát hiểm được thiết kế để mở từ bên trong nhằm tối ưu hóa an toàn (Safety) có thể trở thành một điểm yếu trong hệ thống kiểm soát truy cập của an ninh (Security) nếu không được tính toán kỹ lưỡng. Hơn nữa, các biện pháp thanh sát – vốn tập trung vào việc ngăn chặn sự chuyển hướng vật liệu hạt nhân cho mục đích chế tạo vũ khí – lại chia sẻ chung một nền tảng dữ liệu với hệ thống kế toán và kiểm soát vật liệu hạt nhân (NMAC) của an ninh. Sự giao thoa này đòi hỏi các cơ quan quản lý nhà nước, các nhà thiết kế lò phản ứng và các đơn vị vận hành phải triển khai các biện pháp một cách hài hòa, đảm bảo rằng việc tăng cường yếu tố này không làm suy yếu các yếu tố khác.
Khung an ninh hạt nhân và hệ thống quản lý tri thức
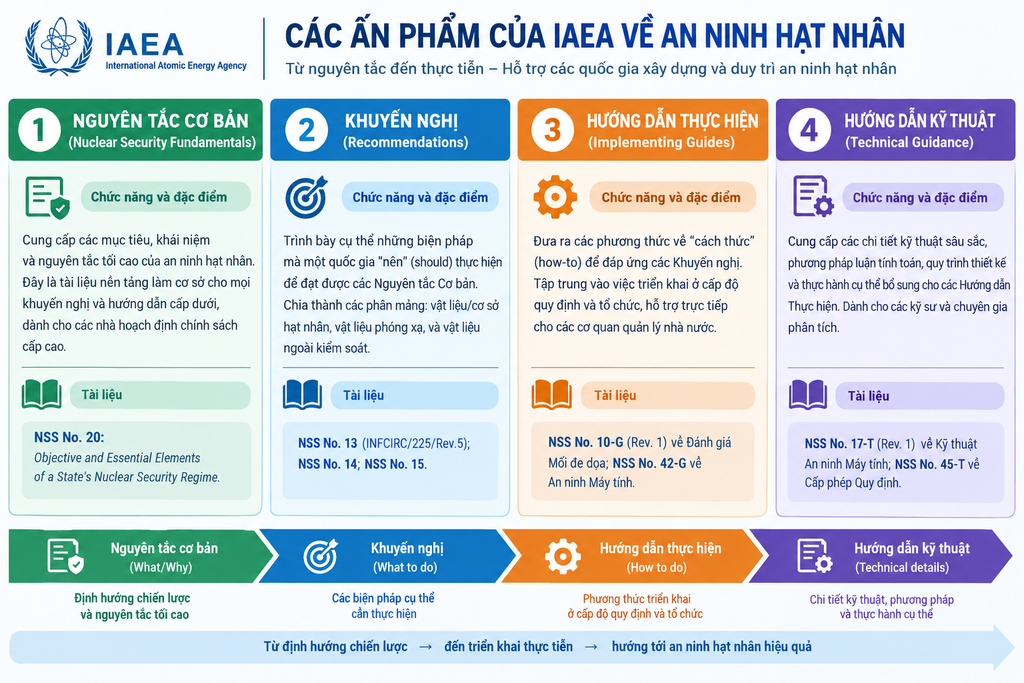
Để cung cấp một bộ khung tham chiếu chuẩn mực cho các quốc gia thành viên, IAEA đã xây dựng và liên tục cập nhật khung ấn phẩm an ninh hạt nhân (IAEA Nuclear Security Series – NSS). Mặc dù các ấn phẩm này không mang tính pháp lý bắt buộc, nhưng phản ánh sự đồng thuận quốc tế cao nhất về các phương pháp, triết lý an ninh hạt nhân và được cấu trúc theo hệ thống phân cấp logic, chặt chẽ, nhằm đáp ứng các nhu cầu từ hoạch định chính sách vĩ mô đến triển khai kỹ thuật vi mô.
Hệ thống NSS được phân loại thành bốn cấp độ chính, mỗi cấp độ phục vụ một mục đích chuyên biệt trong việc kiến tạo chế độ an ninh quốc gia.
Sự gia tăng các ấn phẩm kỹ thuật trong những năm qua đã tạo ra khối lượng tri thức khổng lồ, đòi hỏi phải có một công cụ quản lý hiệu quả. Để giải quyết thách thức này, IAEA đã phát triển hệ thống giao diện người dùng trực tuyến về tiêu chuẩn an toàn và an ninh (NSS-OUI – Nuclear Safety and Security Online User Interface). NSS-OUI không chỉ đơn thuần là một thư viện điện tử, mà là một nền tảng quản lý ontology phức tạp cho phép người dùng tra cứu mối quan hệ chéo giữa các điều khoản của hệ thống tiêu chuẩn an toàn và chuỗi NSS. Thông qua cấu trúc phân loại bằng mã màu (ví dụ: đỏ cho yêu cầu an toàn, xanh lá đậm cho hướng dẫn an toàn, xanh lam nhạt cho hướng dẫn thực hiện an ninh), các chuyên gia pháp lý có thể theo dõi một yêu cầu từ cấp độ nguyên tắc vĩ mô xuống các chi tiết kỹ thuật vi mô, bảo đảm sự nhất quán tuyệt đối trong quá trình thẩm định thiết kế và cấp phép cơ sở hạt nhân.
Nền tảng pháp lý quốc tế
Trong khi chuỗi NSS cung cấp phương tiện kỹ thuật, thì nền móng pháp lý vững chắc nhất của kiến trúc an ninh hạt nhân toàn cầu lại nằm ở Công ước về Bảo vệ thực thể vật liệu hạt nhân (CPPNM) và Bản sửa đổi năm 2005 (A/CPPNM). Công ước CPPNM được thông qua năm 1979 và có hiệu lực năm 1987, đóng vai trò lịch sử: phạm vi điều chỉnh chủ yếu giới hạn ở việc bảo vệ thực thể đối với vật liệu hạt nhân khi đang trong quá trình vận chuyển quốc tế. Lỗ hổng này cực kỳ nguy hiểm bởi thực tế cho thấy phần lớn vật liệu hạt nhân dân sự được lưu trữ, sử dụng và vận chuyển trong biên giới nội địa hoàn toàn có thể trở thành mục tiêu của các tổ chức khủng bố.
Nhận thức được sự chuyển dịch về mặt bản chất của các mối đe dọa phi quốc gia trong thế kỷ 21, cộng đồng quốc tế đã thông qua Bản sửa đổi A/CPPNM vào tháng 7 năm 2005 (chính thức có hiệu lực vào ngày 8 tháng 5 năm 2016). Bản sửa đổi này không tạo ra một hiệp ước mới mà lồng ghép trực tiếp vào cấu trúc của CPPNM, yêu cầu các quốc gia thành viên phải thiết lập, thực thi và duy trì một chế độ bảo vệ thực thể thích hợp và hiệu quả áp dụng cho toàn bộ vật liệu hạt nhân và cơ sở hạt nhân sử dụng cho mục đích hòa bình trong phạm vi quyền tài phán nội địa. Điều này có nghĩa là mọi nhà máy điện hạt nhân, lò phản ứng nghiên cứu, và cơ sở làm giàu hoặc tái xử lý dân sự đều phải chịu sự điều chỉnh của các chuẩn mực quốc tế.
Bên cạnh việc mở rộng phạm vi không gian, A/CPPNM mang tính cách mạng ở chỗ nó yêu cầu các quốc gia phải hình sự hóa một loạt các hành vi cấu thành tội phạm an ninh hạt nhân. Điều 7 của Bản sửa đổi định nghĩa rõ ràng rằng việc buôn lậu vật liệu hạt nhân, phá hoại cơ sở hạt nhân với ý định gây rò rỉ phóng xạ nguy hiểm, và các hành vi đe dọa sử dụng vật liệu hạt nhân để tống tiền hoặc gây tổn hại cho con người và môi trường, đều phải bị trừng phạt bằng các khung hình phạt tương xứng với tính chất nghiêm trọng của chúng. Cơ chế này đóng vai trò tối quan trọng trong việc xóa bỏ các “nơi trú ẩn an toàn” cho tội phạm hạt nhân trên phạm vi toàn cầu, đồng thời hỗ trợ mạnh mẽ cho các quốc gia trong việc hoàn thành nghĩa vụ theo Nghị quyết 1540 của Hội đồng Bảo an Liên Hợp Quốc về ngăn chặn phổ biến vũ khí hủy diệt hàng loạt. Hơn thế nữa, Bản sửa đổi thiết lập khuôn khổ hợp tác quốc tế bắt buộc, yêu cầu các quốc gia chia sẻ thông tin tình báo, hỗ trợ điều tra hình sự và phối hợp trong các tình huống phục hồi vật liệu bị đánh cắp hoặc giảm thiểu hậu quả của các vụ phá hoại. Các nỗ lực của IAEA, thông qua các hội thảo khu vực và hỗ trợ kỹ thuật pháp lý song phương, đã giúp nhiều quốc gia, trong đó có Việt Nam (phê chuẩn Bản sửa đổi vào tháng 7/2016), nội luật hóa thành công các cam kết này vào hệ thống tư pháp hình sự quốc gia.
Bảo vệ thực thể và đánh giá điểm mù
Sự chuyển hóa các cam kết pháp lý của A/CPPNM thành các thiết kế kỹ thuật thực tế được hướng dẫn trực tiếp bởi ấn phẩm NSS No. 13, hay còn được biết đến rộng rãi với tên gọi INFCIRC/225/Revision 5: Khuyến nghị An ninh Hạt nhân về Bảo vệ Thực thể Vật liệu Hạt nhân và Cơ sở Hạt nhân. INFCIRC/225 đã đóng vai trò là tiêu chuẩn vàng trên thực tế cho công tác bảo vệ thực thể toàn cầu từ năm 1975 và phiên bản thứ 5 đã được tinh chỉnh lại toàn diện nhằm cung cấp định hướng rõ ràng hơn cho các quốc gia đang trong quá trình phát triển năng lượng hạt nhân lần đầu tiên.
Hệ thống bảo vệ thực thể (Physical Protection System – PPS) không đơn thuần là việc xây dựng các bức tường kiên cố, mà là sự tích hợp hữu cơ giữa ba chức năng cốt lõi: Phát hiện, Trì hoãn và Ứng phó, được vận hành thông qua sự tương tác giữa con người, quy trình và thiết bị.
- Phát hiện: yêu cầu các cảm biến (như hàng rào hồng ngoại, radar vi sóng, camera giám sát) nhận diện sự xâm nhập trong thời gian thực, truyền tín hiệu về trung tâm điều khiển để đánh giá nguyên nhân và loại trừ báo động giả.
- Trì hoãn: sử dụng các chướng ngại vật vật lý (hàng rào thép gai, cửa an ninh nhiều lớp, tường gia cố) nhằm kéo dài thời gian kẻ thù tiếp cận mục tiêu. Một nguyên tắc thiết kế quan trọng là chức năng trì hoãn phải được đặt sau chức năng phát hiện dọc theo đường tiến công của đối phương; nếu rào cản đặt trước cảm biến, kẻ thù có thể vượt qua rào cản với lượng thời gian không giới hạn mà không bị phát hiện.
- Ứng phó: đòi hỏi lực lượng bảo vệ vũ trang hoặc lực lượng phản ứng nhanh nhận thông tin liên lạc, triển khai đội hình và vô hiệu hóa (neutralize) mối đe dọa trước khi kẻ thù hoàn thành hành động trộm cắp hoặc phá hoại.
Hai nguyên tắc thiết kế chủ đạo được NSS 13 nhấn mạnh là Cách tiếp cận phân cấp (Graded Approach) và ngăn chặn theo chiều sâu (Defense in Depth). Dựa trên khả năng chế tạo thiết bị nổ hạt nhân và mức độ phóng xạ, vật liệu được chia thành các Cấp độ An ninh (Security Levels). Vật liệu có rủi ro cực cao, như Plutonium hoặc Uranium làm giàu cao (HEU), phải được lưu trữ trong các Vùng Trọng yếu (Vital Areas) nằm sâu bên trong Vùng Bảo vệ (Protected Areas) và Vùng Tiếp cận Hạn chế (Limited Access Areas). Sự phòng thủ này đảm bảo rằng sự thất bại của một cảm biến đơn lẻ hoặc sự thỏa hiệp của một lớp an ninh không dẫn đến sự sụp đổ của toàn bộ hệ thống bảo vệ.
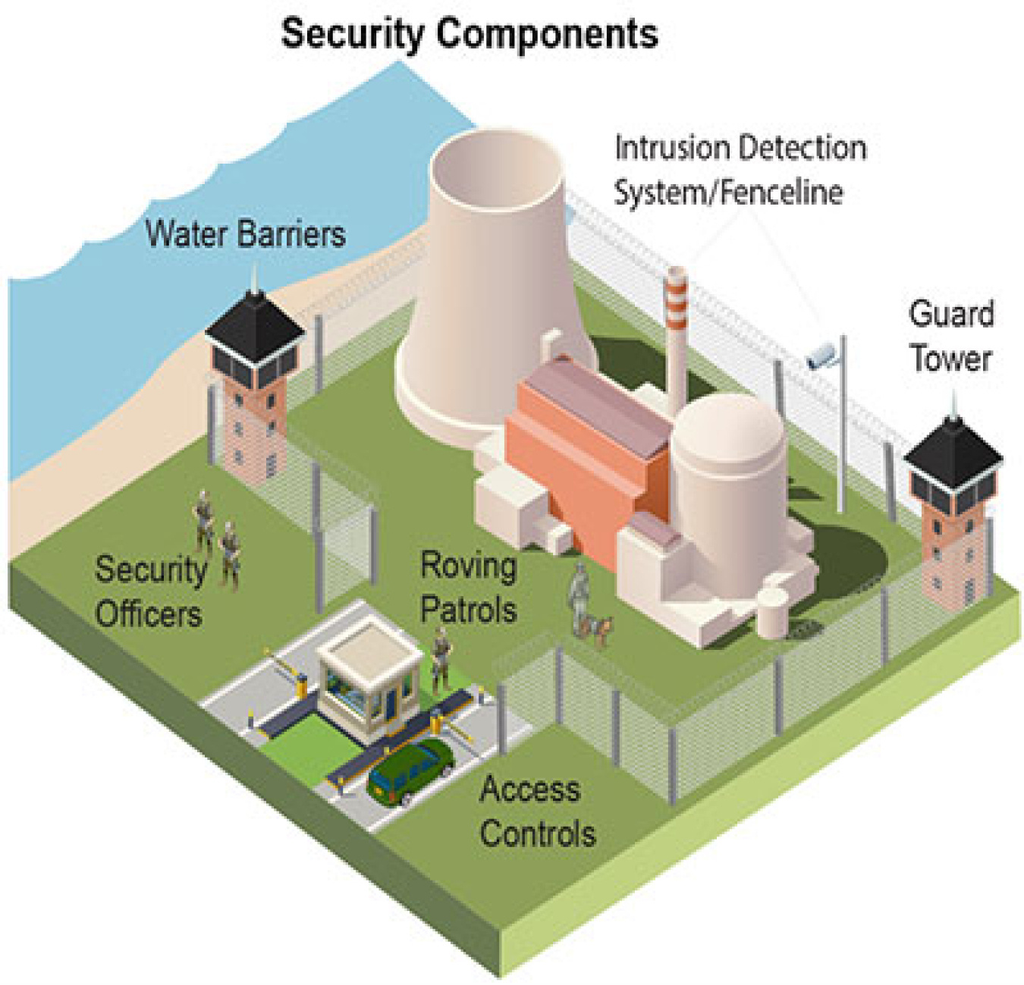
Để lượng hóa mức độ hiệu quả của một thiết kế PPS, các nhà phân tích an ninh dựa vào công cụ Sơ đồ trình tự kẻ thù (Adversary Sequence Diagram – ASD). ASD là mô hình đồ họa biểu diễn mọi đường đi vật lý có thể có từ ranh giới ngoài cùng của cơ sở đến mục tiêu nhạy cảm cốt lõi. Mỗi nút (node) trên ASD đại diện cho một rào cản vật lý hoặc một khu vực cần vượt qua, và được gắn kết với các thông số định lượng. Dựa trên cấu trúc của ASD, hiệu quả của hệ thống được tính toán thông qua Mô hình đánh giá sự gián đoạn trình tự kẻ thù (Estimation of Adversary Sequence Interruption – EASI). Biến số quan trọng nhất trong EASI là Xác suất Gián đoạn (PI – Probability of Interruption), đo lường khả năng lực lượng phản ứng đánh chặn thành công đối thủ. Việc đánh giá này dựa trên một phương trình thời gian chặt chẽ liên quan đến Điểm phát hiện tới hạn (Critical Detection Point – CDP).
| Biến số | Đặc điểm kỹ thuật |
| Thời gian tới mục tiêu (Ttask) | Tổng thời gian kẻ thù cần để xuyên thủng các chướng ngại vật từ một điểm cụ thể trên ASD cho đến khi hoàn thành mục tiêu (trộm cắp/phá hoại). |
| Thời gian Ứng phó (Tresponse) | Thời gian trễ kể từ khi báo động được kích hoạt cho đến khi lực lượng bảo vệ đến được hiện trường và thiết lập vị trí tác chiến. |
| Xác suất phát hiện (PD) | Khả năng cảm biến hoặc lính canh phát hiện và báo động chính xác tại mỗi lớp bảo vệ, tính toán sự suy giảm theo điều kiện môi trường hoặc nhiễu. |
| Điểm phát hiện tới hạn (CDP) | Điểm cuối cùng trên đường đi của kẻ thù mà tại đó, nếu bị phát hiện, thời gian trì hoãn còn lại của hệ thống vẫn đủ lớn hơn thời gian ứng phó (Tdelay > Tresponse). |
Nếu kẻ thù vượt qua CDP mà không bị phát hiện, hệ thống an ninh thất bại do lực lượng phản ứng sẽ đến muộn, dẫn đến PI giảm mạnh xuống mức 0. Trong các nghiên cứu phân tích rủi ro hiện đại, việc đánh giá thủ công từng đường đi không còn đủ đáp ứng sự phức tạp của cơ sở hạ tầng. Các chuyên gia sử dụng các bộ mã phần mềm đa đường dẫn (Multi-path analysis, như thuật toán MAVA áp dụng chuỗi Markov hoặc Monte Carlo) để đánh giá hàng triệu tổ hợp lộ trình xâm nhập. Quá trình này giúp mô phỏng hiện tượng CDP dịch chuyển (moving Critical Detection Points – mCDP) khi các cảm biến bị suy giảm chức năng, từ đó xác định chính xác Đường dẫn dễ bị tổn thương nhất (Most Vulnerable Path – MVP).
Mối đe dọa cơ sở thiết kế (DBT) và mối đe dọa đại diện (RTS)
Mọi nỗ lực mô hình hóa PPS bằng ASD và EASI sẽ vô nghĩa nếu các nhà thiết kế không biết họ đang chống lại mối đe dọa nào. Do đó, yêu cầu cơ bản G của Công ước CPPNM và NSS 13 quy định rằng việc thiết kế an ninh phải dựa trên sự đánh giá mối đe dọa hiện tại do nhà nước thực hiện. Để hệ thống hóa quá trình này, IAEA ban hành hướng dẫn NSS No. 10-G (Rev. 1) về quá trình phát triển Mối đe dọa cơ sở thiết kế (Design Basis Threat – DBT) và Tuyên bố Mối đe dọa đại diện (Representative Threat Statement – RTS).
DBT là hồ sơ đặc tả toàn diện, mô tả chi tiết động cơ, ý định và năng lực chiến thuật của các đối thủ tiềm tàng mà cơ sở hạt nhân phải có khả năng chống lại. Nó trả lời những câu hỏi định lượng vô cùng cụ thể: Kẻ thù có tối đa bao nhiêu cá nhân? Chúng có sự hỗ trợ của những phương tiện kỹ thuật nào (vũ khí tự động, chất nổ định hướng, công cụ cắt nhiệt)? Liệu chúng có khả năng tiến hành các cuộc tấn công không gian mạng từ xa hay không? Và đặc biệt, liệu chúng có sự hỗ trợ của nội gián (insider threats) – những cá nhân có quyền truy cập hợp pháp và am hiểu điểm mù của hệ thống?.
DBT không phải là một dự báo trực tiếp về một cuộc tấn công tức thời, mà là một công cụ quản lý rủi ro vĩ mô. Dữ liệu đầu vào của DBT được đúc kết từ các báo cáo tình báo bảo mật cao của các cơ quan an ninh quốc gia, đánh giá các xu hướng khủng bố khu vực và các mối đe dọa công nghệ mới (như việc sử dụng phương tiện bay không người lái – UAV). Bằng cách thiết lập giới hạn cho DBT, cơ quan quản lý nhà nước cung cấp cho các đơn vị vận hành một tiêu chuẩn rõ ràng để đầu tư vào an ninh. Việc này giải quyết thách thức lớn trong kinh tế học an ninh: ngăn chặn tình trạng bảo vệ yếu kém đối với các cơ sở mang rủi ro phóng xạ cao, đồng thời tránh việc lãng phí tài nguyên quá mức để chống lại những mối đe dọa phi thực tế mang tầm quốc gia (như một cuộc chiến tranh tổng lực, vốn thuộc trách nhiệm quốc phòng của quân đội chứ không phải trách nhiệm của đơn vị vận hành dân sự). Đối với các cơ sở có hậu quả phóng xạ thấp hơn (chẳng hạn như bệnh viện hoặc cơ sở công nghiệp), IAEA khuyến nghị sử dụng RTS thay vì DBT, cung cấp các kịch bản đe dọa đơn giản và tiết kiệm chi phí hơn nhằm áp dụng các quy định mang tính mệnh lệnh (prescriptive requirements) thay vì yêu cầu phân tích hiệu suất phức tạp.
An ninh mạng và các cuộc tấn công hỗn hợp
Sự số hóa ồ ạt trong điều khiển tự động hóa công nghiệp đã thay đổi vĩnh viễn cấu trúc của DBT, buộc các đánh giá an ninh phải vượt ra khỏi biên giới vật lý thuần túy. Hướng dẫn NSS No. 42-G (Computer Security for Nuclear Security) và NSS No. 17-T (Rev. 1) (Computer Security Techniques for Nuclear Facilities) làm rõ rằng các cuộc tấn công mạng ngày nay không chỉ nhắm vào việc đánh cắp thông tin bí mật (IT), mà nguy hiểm hơn, chúng nhắm vào các hệ thống Công nghệ Vận hành (OT) để kiểm soát các quá trình vật lý, làm sai lệch cảm biến của hệ thống bảo vệ thực thể hoặc phá hoại hệ thống làm mát của lò phản ứng.
Một xu hướng đáng báo động được IAEA cảnh báo là khả năng xảy ra Các Cuộc tấn công Hỗn hợp (Blended Attacks). Đây là kịch bản mà đối phương kết hợp một cuộc tấn công mạng tinh vi để làm tê liệt các hệ thống kiểm soát truy cập (chẳng hạn như vô hiệu hóa khóa cửa sinh trắc học hoặc đóng băng hình ảnh từ camera CCTV), tạo điều kiện cho một nhóm tấn công vật lý có vũ trang thâm nhập vào cơ sở mà không kích hoạt chuỗi cảnh báo của lực lượng bảo vệ. Phân tích bằng mô hình Đại số Boolean (Boolean Algebra Analysis – BAA) kết hợp với EASI chứng minh rằng, xác suất hiệu quả chung của hệ thống sẽ giảm sút nghiêm trọng nếu lớp an ninh không gian mạng bị thỏa hiệp, khiến mọi lớp bê tông hay hàng rào cốt thép trở nên vô dụng do yếu tố bất ngờ hoàn toàn thuộc về đối phương.
Để chống lại mối đe dọa bất đối xứng này, các cơ sở hạt nhân phải áp dụng Kiến trúc An ninh Máy tính Phòng thủ (Defensive Computer Security Architecture – DCSA). DCSA hoạt động dựa trên nguyên tắc phân mảnh hệ thống. Nó phân chia các tài sản kỹ thuật số nhạy cảm (SDA) thành các Khu vực An ninh Máy tính (Computer Security Zones) riêng biệt với các mức độ bảo vệ tương ứng theo rào cản vật lý và rào cản logic. Nguyên lý cách ly luồng dữ liệu (Decoupling) bắt buộc hệ thống điều khiển an toàn lò phản ứng phải được tách biệt hoàn toàn khỏi mạng lưới internet bên ngoài. Mọi sự giao tiếp dữ liệu giữa các Vùng An ninh (nếu có) phải sử dụng công nghệ đi-ốt dữ liệu (data diodes) – chỉ cho phép thông tin truyền một chiều từ vùng an toàn cao xuống vùng an toàn thấp, triệt tiêu hoàn toàn khả năng tin tặc gửi lệnh điều khiển độc hại ngược dòng vào hệ thống kiểm soát lõi lò.
Quản lý rủi ro ngoài kiểm soát
Dù các hệ thống bảo vệ bên trong cơ sở hạt nhân có tinh vi đến đâu, rủi ro về việc vật liệu phóng xạ bị đánh cắp, thất lạc hoặc buôn lậu qua biên giới vẫn là một hiện thực dai dẳng. Nhằm cung cấp bức tranh toàn cảnh về hoạt động tội phạm hạt nhân trên phạm vi toàn cầu, IAEA duy trì Cơ sở dữ liệu về Sự cố và Buôn lậu (Incident and Trafficking Database – ITDB). Kể từ khi thành lập, ITDB đã nhận được báo cáo từ hơn 140 quốc gia thành viên, trở thành công cụ tình báo chiến lược quan trọng để xác định xu hướng buôn lậu và lỗ hổng trong chuỗi cung ứng toàn cầu.
ITDB phân loại các sự cố thành ba nhóm chính, dựa trên phân tích ý định của hành vi:
| Nhóm sự cố | Tiêu chí định tính và dấu hiệu cảnh báo | Ý nghĩa thống kê |
| Nhóm I | Các sự kiện được xác nhận hoặc có khả năng rất cao liên quan đến hành vi buôn lậu, sử dụng cho mục đích ác ý (như chế tạo bom bẩn) hoặc các vụ lừa đảo (scam/fraud) tuyên bố sở hữu vật liệu phóng xạ. | Tần suất thấp nhưng rủi ro cực đoan. Phản ánh sự tồn tại của mạng lưới tội phạm có tổ chức và chợ đen vật liệu hạt nhân. |
| Nhóm II | Các sự cố không xác định được ý định, chủ yếu bao gồm các vụ mất cắp hoặc thất lạc nguồn phóng xạ trong công nghiệp, y tế hoặc trong quá trình vận chuyển. | Chiếm tỷ trọng lớn nhất (hơn 80% tổng số sự cố). Cho thấy sự yếu kém dai dẳng trong hệ thống Kế toán và Kiểm soát (NMAC) của các đơn vị sử dụng và vận chuyển. |
| Nhóm III | Sự hiện diện của vật liệu phóng xạ nhưng hoàn toàn không có dấu hiệu ác ý; điển hình là việc phát hiện phế liệu kim loại bị nhiễm phóng xạ ngẫu nhiên tại các cảng biển hoặc bãi rác. | Cảnh báo về vấn đề xử lý rác thải công nghiệp và nhu cầu tăng cường cổng đo bức xạ tại các cửa khẩu thương mại. |
Dữ liệu từ ITDB là minh chứng rõ ràng cho thấy mối đe dọa không chỉ đến từ khủng bố quốc tế mà còn từ tội phạm cơ hội nhắm vào giá trị phế liệu của các vỏ bọc chứa nguồn phóng xạ. Để ứng phó, IAEA hỗ trợ các quốc gia thiết lập Kiến trúc phát hiện an ninh hạt nhân (Nuclear Security Detection Architecture), bao gồm sự kết hợp giữa hệ thống cổng đo bức xạ (RPM – Radiation Portal Monitors) tại biên giới, các cảm biến di động nội địa, và quy trình liên lạc liên ngành giữa hải quan, công an và cơ quan quản lý bức xạ. Sự hiện diện của mạng lưới phát hiện này tạo ra sức răn đe đáng kể, nâng cao chi phí rủi ro cho các nhóm buôn lậu.
Văn hóa an ninh hạt nhân
Toàn bộ kiến trúc phòng thủ từ cảm biến công nghệ cao đến phân tích pháp y sẽ trở nên mong manh nếu bỏ qua nhân tố quyết định: con người. Hướng dẫn NSS No. 7, Văn hóa An ninh Hạt nhân, nhấn mạnh rằng văn hóa an ninh là sự hội tụ giữa niềm tin, thái độ và quy tắc hành vi của mọi cá nhân trong tổ chức nhằm ưu tiên hàng đầu cho việc bảo vệ hạt nhân.
Mô hình văn hóa an ninh của IAEA phân tích sự tương tác giữa ba lớp:
- Hành vi của Ban Lãnh đạo: Lãnh đạo cấp cao phải định hình chính sách, cung cấp đủ nguồn lực tài chính, và thể hiện sự cam kết không khoan nhượng với các lỗ hổng an ninh.
- Hệ thống Quản lý: Bao gồm các quy định khen thưởng, kỷ luật, bảo mật thông tin và các chương trình đánh giá độ tin cậy (trustworthiness programs) để phòng ngừa rủi ro nội gián.
- Hành vi của Nhân viên: Đòi hỏi thái độ hoài nghi mang tính xây dựng (questioning attitude), sự cảnh giác cao độ trước các hành vi bất thường của đồng nghiệp, và sự tuân thủ nghiêm ngặt quy trình kể cả khi không bị giám sát. Kẻ thù lớn nhất của văn hóa an ninh là sự tự mãn (complacency) – tư duy cho rằng “sự cố đó không thể xảy ra ở cơ sở của chúng ta”.
Để nuôi dưỡng văn hóa này và xây dựng thế hệ chuyên gia kế cận, IAEA đã thiết kế một hệ thống đào tạo học thuật quy chuẩn thông qua ấn phẩm NSS No. 12-T (Rev. 1) – Model Academic Curriculum in Nuclear Security. Chương trình giảng dạy này bao gồm 17 module tự chọn (từ NSE1 đến NSE17), trải rộng từ luật hạt nhân (NSE2), đánh giá lỗ hổng hệ thống bằng phần mềm (NSE5), đến quản lý hiện trường tội phạm bức xạ (NSE14) và an ninh máy tính (NSE16, NSE17). Sự phát triển hệ thống giáo dục chính quy thông qua Mạng lưới Giáo dục An ninh Hạt nhân Quốc tế (INSEN) đóng vai trò nền tảng trong việc duy trì tính bền vững của các cơ quan quản lý và các cơ sở hạt nhân trên toàn thế giới.
Kết luận
An ninh hạt nhân theo hướng dẫn của IAEA đã trải qua quá trình chuyển biến từ những biện pháp bảo vệ vận chuyển đơn giản trở thành hệ sinh thái pháp lý và kỹ thuật đa tầng, đa chiều. Từ cấu trúc vĩ mô của chuỗi Ấn phẩm NSS, các ranh giới pháp lý sắc bén của Công ước A/CPPNM, cho đến sự chặt chẽ của các mô hình toán học trong việc đánh giá sự gián đoạn trình tự kẻ thù (ASD và EASI), hệ thống này chứng minh rằng an ninh không phải là một trạng thái tĩnh, mà là một quá trình quản lý rủi ro liên tục dựa trên dữ liệu.
Sự giao thoa của các cuộc tấn công hỗn hợp không gian mạng – vật lý và sự xuất hiện của Lò phản ứng Module nhỏ (SMR) đang đòi hỏi một sự chuyển dịch tư duy tận gốc: từ việc coi an ninh là một chức năng bổ sung (add-on) sang một triết lý thiết kế an ninh tích hợp sâu sắc (Security by Design), gắn kết chặt chẽ với an toàn và thanh sát (3S). Việc ứng dụng thành công các công cụ quản lý tình báo (ITDB), các dịch vụ đánh giá độc lập (IPPAS), và xây dựng một nền văn hóa an ninh không tự mãn sẽ quyết định khả năng của cộng đồng quốc tế trong việc khai thác an toàn các lợi ích vô tận của năng lượng hạt nhân, đồng thời khóa chặt cánh cửa đối với những thảm họa nhân tạo trong tương lai.
Từ khóa: hạt nhân;
– CMD –